


文章目录 8 个章节
Session 中可能包含账号登录凭据。如果把完整内容误发群聊、公开文章或陌生工具,应按凭据泄露处理。本篇只教你收回可见资料并检查账号访问;正常获取的方法见获取 Session。
删掉消息只能减少继续传播,不能证明之前看到内容的人没有保存。也不要靠重新复制一次 Session,判断旧内容是否已经失效。
🎯 这篇要完成:Session 误发怎么办。 减少暴露,并核对授权。
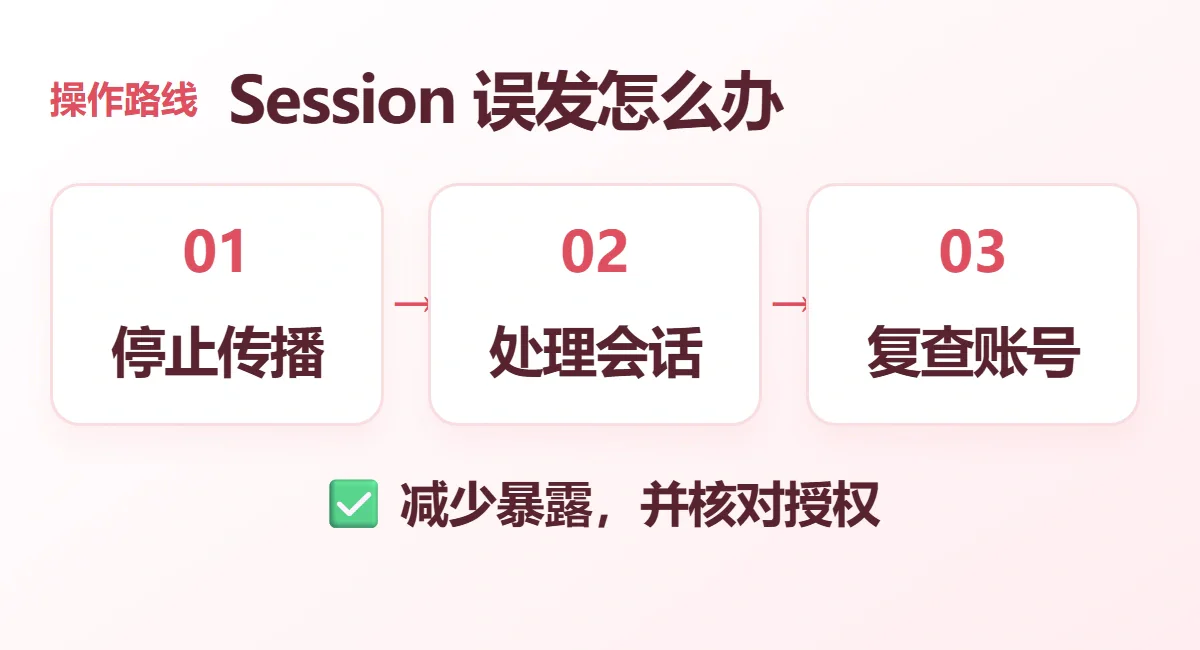
原创流程示意,帮助记住顺序;具体按钮、字段和条件以当前页面与本次订单为准。
第一步:停止继续传播
能撤回的消息先撤回,公开截图或分享文档先移除含凭据的内容。不要再引用完整 Session 解释情况,也不要把它发给另一个“检测泄露”的陌生网站。
记录泄露发生的时间、出现在哪个平台,以及是公开可见还是一对一误发。向客服说明时,仅描述经过和提供遮挡后的截图,保留完整凭据在自己的设备上。
第二步:先确认恢复能力
确保自己知道账号登录邮箱、原登录方式,并能使用已绑定的验证器或其他验证方式。不要在完全没有恢复方法时,随意删除旧验证器再退出所有设备。
如果是交付的账号,且恢复邮箱或验证方式不由你掌握,立即按成品号异常售后联系订单售后确认处理。涉及异常扣费或安全设置变化时,同时向官方支持提交情况。
第三步:修改凭据并注销会话
使用密码登录的账号,应立即更新为一个没有在其他服务重复使用过的密码。具体步骤见找回和修改密码。
在“设置 → 安全和登录 → 活跃会话”执行退出所有会话,再用自己的设备重新登录。其他 ChatGPT 会话注销可能需要最多 30 分钟。按活跃会话教程核对,不要因为当前网页仍能打开就跳过检查。
如果还泄露了 API Key,需要在 API Platform 删除对应密钥,检查用量和异常费用。API Key 与 Session 是不同凭据,不能只修改 ChatGPT 密码就认定 API Key 已处理。
第四步:检查异常和其他授权
检查安全历史中是否出现陌生登录、密码或 MFA 变更。重新确认自己的验证方式,必要时开启 MFA。开启 MFA 不会自动注销既有会话。
使用过 Codex CLI 或第三方工具时,还要核对这些工具的登录、授权和本地保存的凭据。官方活跃会话列表不显示所有第三方会话,也不管理 Codex CLI 登录;网页全部注销不能作为全部工具已失效的证明。
如何确认处理到位
已撤回公开资料、完成适用的改密和注销、检查安全设置,并把持续异常交给官方支持调查,才算完成一轮处置。不要通过把旧 Token 再发出去测试来“验证”。
官方支持需要的是账号、发生时间和异常行为。密码、一次性验证码、完整 Session 与密钥都不应附在问题描述里。
资料核验:2026 年 10 月 14 日。参考账号安全指南、会话管理和Codex 登录凭据说明。
实际操作中,容易弄错的地方
删掉消息后,还需要做什么
即使原消息已经删除,也无法确认对方是否留存了文件或内容。因此需要继续处理相关登录会话,并按实际暴露情况核对密码、登录方法和其他凭据。
如果只泄露了一份会话文本,不要随意把整台电脑清空;先按这份资料的用途和涉及账号处理。如果日志里还包含API Key或认证文件,则对应项目或客户端也要单独检查,不能只在网页退出一次就认为所有授权都结束了。
你可以记下误发时间、接收渠道和已经做过的处理,提供给正式支持协助判断,但不在求助截图里再贴一遍完整凭据。
操作后用自己的正常登录方式检查账号,并查看是否仍有异常活动;若仍不清楚,应联系官方支持继续核对。
💡 小锅提醒:删除消息≠撤销凭据。
完成前,再做一次小检查
✅ 当前账号、订单或项目,就是这次要操作的对象。
✅ 操作已经按页面确认,结果符合“减少暴露,并核对授权”。
🔎 如果仍有报错,保留本次完整提示,再去对应排查入口;敏感凭据先遮挡。
本文是原创文章,采用 CC BY-NC-SA 4.0 协议,转载请注明来源 账号与验证
评论 —
友善交流 · 审核后公开登录后评论,记录会保存在个人中心。
0/4000正在读取评论…